eXtended Detection & Response

Rilevate le minacce informatiche prima che impattino sulla vostra attività, e riprendete rapidamente il controllo in caso di attacco: sorveglianza 24/7, risposta agli incidenti e SOC proprietario Econocom.

Gli attacchi informatici sono più sofisticati e più rapidi che mai. Gli strumenti di protezione tradizionali, quali antivirus e firewall, non bastano più a rilevare le minacce che attraversano diversi livelli del sistema informativo prima di manifestarsi. XDR (Extended Detection & Response) è la tecnologia che correla i segnali provenienti da endpoint, rete, applicazioni e cloud per rilevare comportamenti anomali. Econocom la gestisce sotto forma di servizio gestito: un SOC (Security Operations Center) proprietario garantisce la qualificazione degli avvisi e la risposta agli incidenti 24/7.

  • SOC proprietario Econocom, operativo 24/7: sorveglianza, qualificazione degli avvisi e risposta agli incidenti
  • Rilevamento esteso multi-livello: endpoint, rete, applicazioni e cloud correlati in tempo reale
  • Risposta agli incidenti rapida e coordinata per limitare l'impatto degli attacchi informatici

Il perimetro dell'offerta Econocom

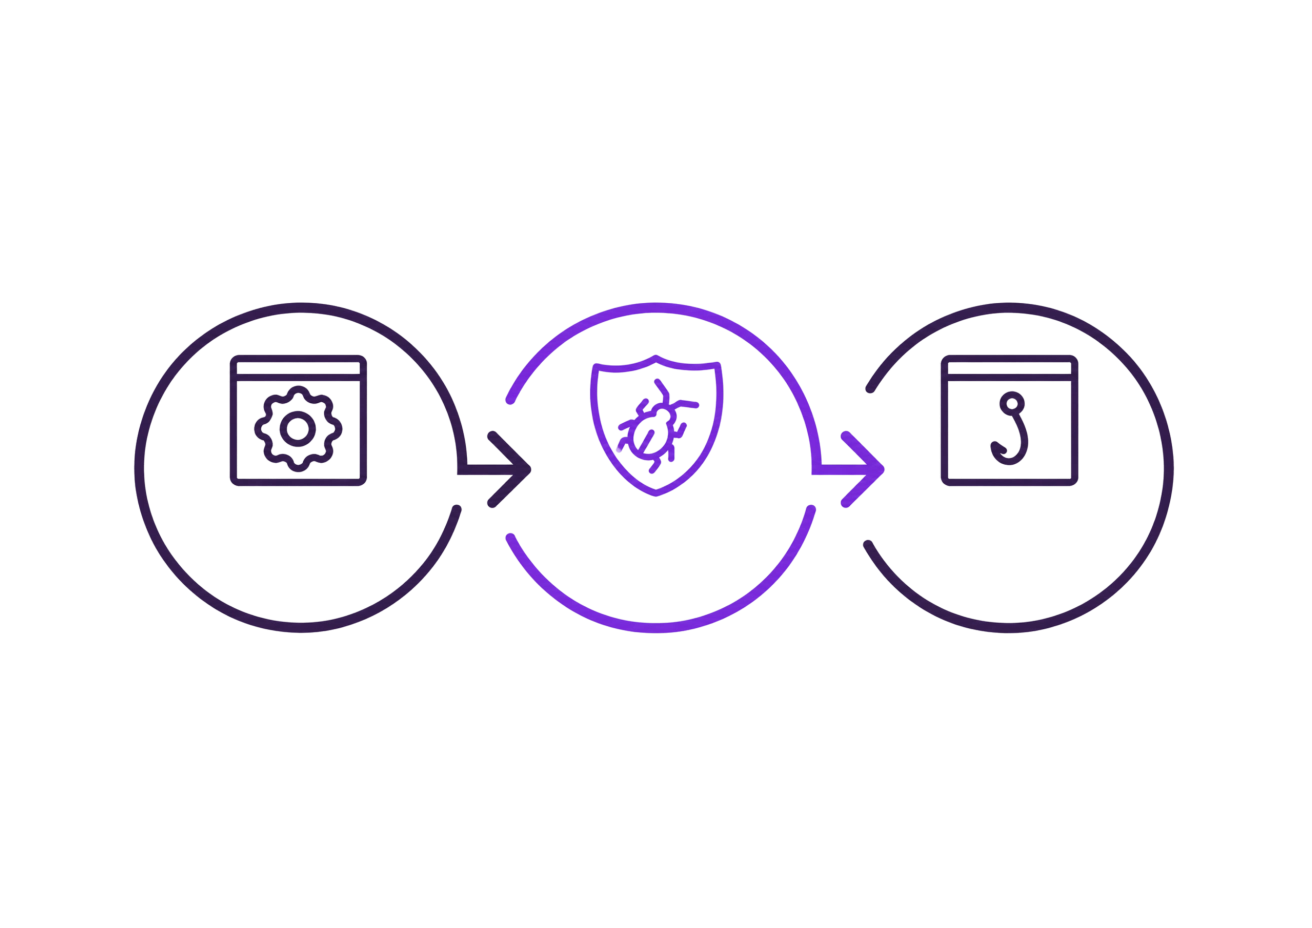
Sorveglianza, rilevamento, risposta e ripristino: una copertura completa del ciclo dell'incidente, con un SOC proprietario

  • Sorveglianza 24/7 e correlazione multi-fonte

    Il SOC Econocom sorveglia in continuo i dati provenienti da endpoint, rete, applicazioni di business e ambienti cloud. La correlazione di queste fonti consente di rilevare comportamenti anomali che non sarebbero visibili analizzando ogni livello in modo isolato.

  • Rilevamento delle minacce avanzate e dei comportamenti sospetti

    L’offerta si basa su motori di rilevamento comportamentale e regole di correlazione arricchite da flussi di Threat Intelligence, per identificare minacce avanzate (APT, ransomware, movimento laterale, esfiltrazione di dati) che sfuggono agli strumenti di protezione tradizionali.

  • Risposta agli incidenti e contenimento

    In caso di rilevamento di un incidente confermato, i team SOC di Econocom attivano le procedure di risposta: isolamento degli endpoint compromessi, blocco delle comunicazioni sospette, indagine forense e coordinamento con i team IT del cliente per la remediation.

  • Threat Intelligence e miglioramento continuo

    Il SOC Econocom integra flussi di Threat Intelligence per arricchire le regole di rilevamento e restare aggiornato rispetto alle nuove tecniche di attacco. Un processo di miglioramento continuo permette di affinare il rilevamento e ridurre i falsi positivi nel tempo.

  • Resilienza e ripristino dopo un incidente

    Il rilevamento e la risposta non eliminano il rischio che un incidente possa comunque accadere. L’articolazione tra rilevamento e una rapida capacità di ripristino permette di completare la logica del “rilevare e rispondere” con quella del “ripartire rapidamente anche dopo un incidente”.

  • Reporting e dashboard di sicurezza

    Report regolari e dashboard permettono ai CISO e alle direzioni IT di monitorare l’attività del SOC, gli incidenti rilevati, gli indicatori di performance e l’evoluzione della postura di sicurezza dell’organizzazione.

Vantaggi

Rilevamento più rapido, impatto ridotto e postura di sicurezza rafforzata.

  • Rilevamento delle minacce prima del loro impatto sul business

    La correlazione multi-fonte e la sorveglianza 24/7 permettono di rilevare le minacce mentre si propagano, prima che raggiungano dati critici o paralizzino sistemi di business.

  • Riduzione del tempo di risposta agli incidenti

    Un SOC disponibile in permanenza e procedure di risposta collaudate permettono di contenere e sanare gli incidenti più rapidamente, riducendone l'impatto sull'attività.

  • Visibilità sulla postura di sicurezza dell'organizzazione

    I dashboard e i report regolari del SOC offrono ai dirigenti e ai CISO una visibilità fattuale sulle minacce rilevate, sugli incidenti gestiti e sull'evoluzione del livello di rischio.

  • Complementarità con gli strumenti di sicurezza esistenti

    L'offerta Econocom integra i dati degli strumenti di protezione esistenti (EDR, SIEM, firewall) senza necessariamente sostituirli: li arricchisce con un livello di correlazione e una capacità di risposta gestita da esperti.

Domande frequenti

  • L'Extended Detection & Response è una tecnologia di cybersicurezza che estende il rilevamento e la risposta agli incidenti oltre il solo endpoint, correlando i dati provenienti da terminali, rete, applicazioni e cloud. Questa visione estesa consente di rilevare minacce avanzate che strumenti punto-punto non vedrebbero. Econocom gestisce questa tecnologia sotto forma di servizio gestito (MDR), tramite un SOC proprietario.

  • L'XDR indica la tecnologia di correlazione e rilevamento. L'MDR (Managed Detection & Response) indica il servizio gestito che la sfrutta: gli analisti qualificano gli avvisi, attivano la risposta e garantiscono una reperibilità 24/7. L'offerta Econocom è un MDR costruito su una tecnologia XDR.

  • L'EDR (Endpoint Detection & Response) si concentra sulla protezione e sul rilevamento a livello dei terminali. L'XDR è un'evoluzione che estende questa logica ad altri livelli del sistema informativo: rete, applicazioni, cloud. Correlando queste fonti, l'XDR offre una visione più completa della catena di attacco e riduce gli angoli ciechi.

  • Non necessariamente. Il servizio Econocom è progettato per integrarsi con gli strumenti di sicurezza esistenti (EDR, SIEM, firewall, soluzioni cloud) e arricchirli con un livello di correlazione e risposta. La valutazione iniziale permette di verificare la compatibilità con il vostro ambiente.

  • Il SOC di Econocom ha sede nella Francia metropolitana, in due delle nostre sedi (per garantire la continuità del servizio). I nostri team sono bilingue per poter gestire ogni situazione (sede del cliente o team IT multi-nazionale).

  • Il SOC di Econocom garantisce una sorveglianza continua 24/7 del vostro ambiente, con analisti dedicati che esaminano gli avvisi, qualificano gli incidenti e attivano le procedure di risposta. Disponete di un referente dedicato e di report regolari sull'attività. Raccontaci il tuo progetto per approfondire il funzionamento nel dettaglio.

Parla con un esperto Econocom

Rafforzate la vostra capacità di rilevamento, risposta e ripristino di fronte alle minacce informatiche con il servizio Extended Detection & Response di Econocom: SOC proprietario, sorveglianza 24/7, resilienza articolata con i vostri backup.

Raccontaci il tuo progetto