SOC & SIEM

La supervisione della sicurezza del tuo SI 24/7 tramite un SOC: prevenzione, rilevamento, analisi e risposta rapida agli incidenti di sicurezza

La cybersicurezza non si ferma dopo l’implementazione di meccanismi di protezione. Le minacce evolvono costantemente, gli attacchi sono continui e il rilevamento di un incidente può richiedere settimane se non è presente alcuna supervisione attiva. Il SOC gestito di Econocom garantisce una sorveglianza continua 24/7 di tutti gli ambienti IT dell’organizzazione (fisici, virtuali, di rete, database e applicazioni di business) dai nostri diversi Centri di Sicurezza resilienti e interni certificati, con copertura internazionale.

  • Centro di Sicurezza interno di Econocom: 24/7, resiliente, sovrano e certificato, con copertura internazionale
  • Supervisione di tutti i tipi di risorse: fisiche, virtuali, di rete, database, applicazioni di business
  • Compatibile con un'ampia gamma di strumenti del mercato: Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro, HarfangLab...

Il perimetro del SOC gestito di Econocom

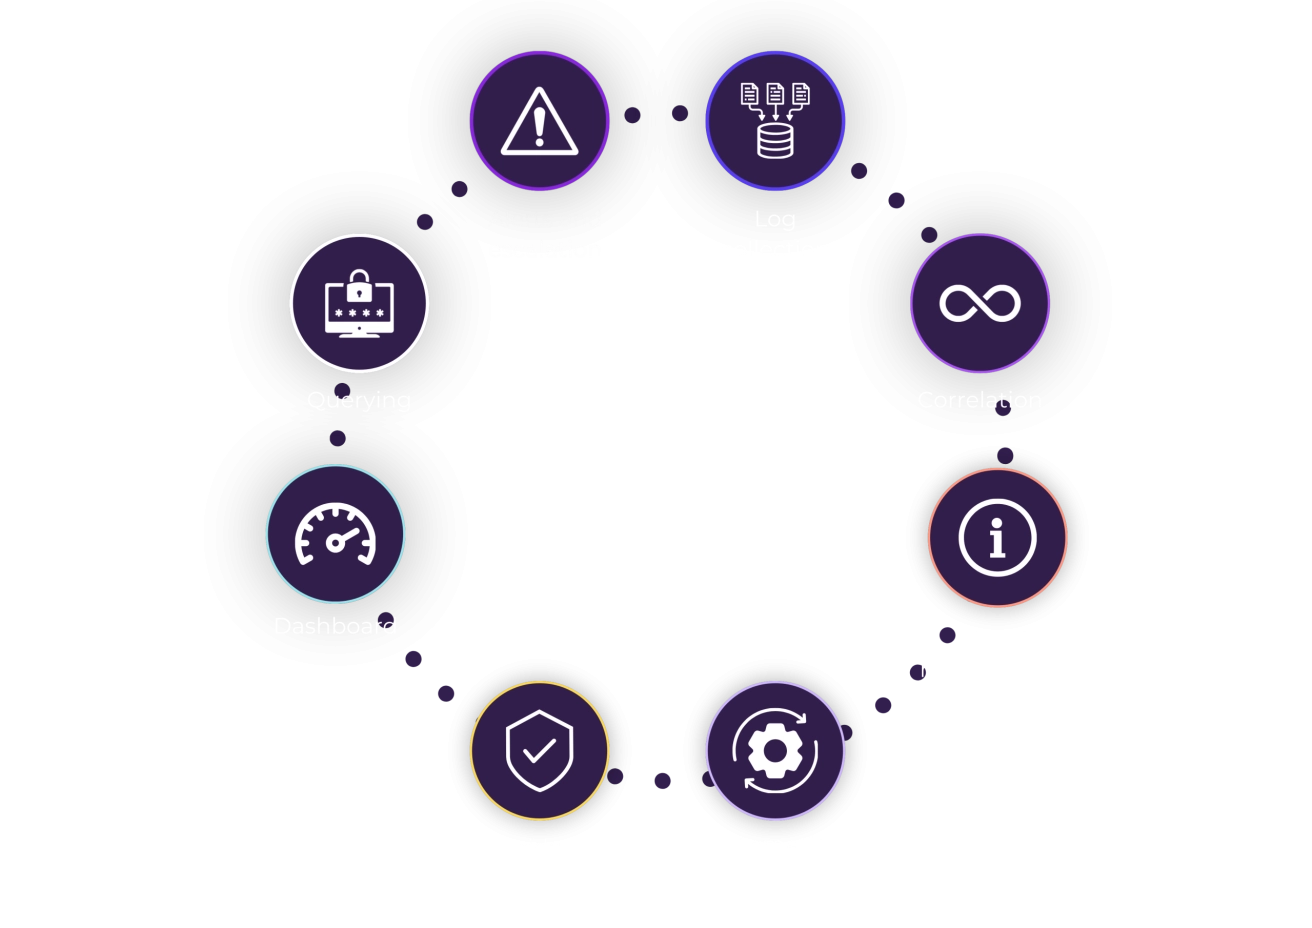
Prevenzione, rilevamento, rimedio e gestione degli incidenti: un SOC completo per proteggere l'intero tuo SI

  • Supervisione di tutti i tipi di risorse: fisiche, virtuali, di rete, database e applicazioni

    Il SOC di Econocom supervisiona in modo continuo l’insieme delle risorse del SI: apparecchiature fisiche, ambienti virtuali, infrastrutture di rete, database e applicazioni di business. Questa copertura esaustiva garantisce che nessun componente del sistema informativo sfugga alla sorveglianza.

  • Un'aggregazione e una correlazione automatica degli eventi, su tutte le tue piattaforme

    Il SIEM raccoglie e correla automaticamente gli eventi di sicurezza provenienti dall’insieme dei componenti supervisionati. La correlazione multi-fonte permette di rilevare pattern di attacco che non sarebbero visibili analizzando ogni fonte in modo isolato.

  • Azioni correttive ed escalation a distanza

    Quando un incidente viene confermato, i team SOC di Econocom attivano le procedure di rimedio: isolamento dei sistemi compromessi, blocco delle comunicazioni malevole ed escalation verso i team operativi secondo i protocolli definiti.

  • Gestione degli incidenti di sicurezza da parte di un Centro di Sicurezza dedicato

    Il SOC di Econocom (Security Operations Center), gestito 24 ore su 24, 7 giorni su 7, si occupa della qualificazione, della gestione e della risoluzione degli incidenti di sicurezza. Un’escalation verso terzi è possibile secondo la natura e la gravità degli incidenti.

  • Ampia gamma di strumenti del mercato e interni: Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro

    Il SOC di Econocom si basa su una selezione di strumenti del mercato (Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro), completata da strumenti interni sviluppati da Econocom. Questa combinazione garantisce una copertura ottimale delle minacce e una capacità di adattamento alle specificità di ogni ambiente cliente.

Econocom in numeri

Un contesto di minacce che rende imprescindibile la supervisione della sicurezza

  • 73%:

    delle aziende ha subito attacchi ransomware nell'ultimo anno

  • +95%:

    di aumento annuale dei cyberattacchi

Benefici

Un rilevamento più rapido, una risposta più efficace e team IT liberati dalla sorveglianza.

  • Migliore anticipazione e automazione per una risposta più rapida

    La correlazione automatica degli eventi e l'automazione delle prime azioni di rimedio permettono di anticipare gli incidenti e di ridurre il tempo tra il rilevamento e la risposta.

  • Copertura efficace 24x7 per alleggerire le risorse interne

    Il SOC di Econocom garantisce una sorveglianza continua 24 ore su 24, 7 giorni su 7, liberando i team IT interni dal vincolo della reperibilità sicurezza e permettendo loro di concentrarsi su progetti a maggior valore.

  • Ottimizzazione dei costi senza compromettere la sicurezza

    Esternalizzare la supervisione della sicurezza verso un SOC industrializzato permette di beneficiare di un livello di competenza e di copertura elevato a un costo inferiore rispetto a un SOC interno equivalente.

  • Disponibilità e gestione delle risorse migliorate

    La visibilità in tempo reale sugli incidenti e i cruscotti di sicurezza permettono di gestire meglio le risorse dedicate alla sicurezza e di dare priorità alle azioni secondo la criticità delle minacce.

Domande frequenti

  • Un SOC (Security Operations Center) è un centro operativo dedicato alla sorveglianza, al rilevamento e alla risposta agli incidenti di cybersicurezza. Econocom gestisce un SOC proprio, disponibile 24/7, con copertura internazionale e una competenza altamente certificata.

  • Il SIEM (Security Information and Event Management) è lo strumento tecnologico che raccoglie, correla e analizza gli eventi di sicurezza. Il SOC è l'organizzazione umana che utilizza il SIEM e altri strumenti per rilevare, investigare e rispondere agli incidenti. Econocom propone entrambi, combinati in un'offerta gestita.

  • Il SOC di Econocom si basa su un'ampia gamma di strumenti del mercato (Palo Alto Cortex, Cisco, CrowdStrike, Trend Micro), completata da strumenti interni sviluppati in proprio. La scelta degli strumenti implementati per ogni cliente è adattata al suo ambiente e alle sue esigenze specifiche.

  • L'implementazione di un SOC gestito inizia con una valutazione dell'ambiente esistente: perimetro da supervisionare, maturità degli strumenti di sicurezza in atto e livelli di servizio attesi. Su questa base, i nostri esperti definiscono il perimetro di supervisione e gli SLA adatti. Confrontiamoci per valutare il contesto e individuare la soluzione più adatta per le tue esigenze.

Parla con un esperto Econocom

Affida la supervisione della tua sicurezza IT al SOC di Econocom: 24/7, copertura internazionale, strumenti leader del mercato e Centro di Sicurezza interno.

Raccontaci il tuo progetto